【オフィス向け複合機・プリンター】キヤノン、プリンターEDR技術でセキュリティー強化
キヤノンは、プリンティング業界において初めて※1、PCやサーバーなどで普及している EDR(Endpoint Detection and Response)の考え方をプリンター向けに展開したプリンターEDR技術を開発し、実用化※2している。2027年第1四半期より、「imageFORCE」シリーズなど※3のオフィス複合機・プリンター(以下プリンター)へ対象を大幅に拡大する。
ファームウエアアップデートを通じて既設機を含め順次提供※4することで、情報資産の保護と被害拡大抑止に貢献する。
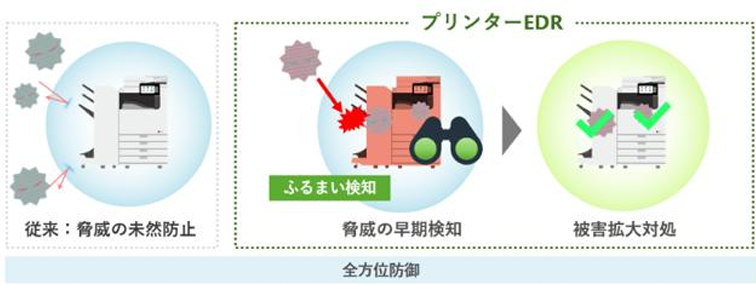
近年、プリンターはクラウドサービスや企業ネットワークとの連携が進み、認証情報や業務データを扱う重要なIT資産となっている。一方で、ランサムウエアをはじめとするサイバー攻撃は高度化しており、侵入を防ぐだけでなく、侵入後の不審な活動を監視・検知・対処することが求められている。キヤノンが独自に開発したプリンターEDRは、従来提供してきた「全方位防御」によるセキュリティーを強化する技術。プリンターの挙動を継続的に監視し、従来の防御型セキュリティーだけでは対応が難しい未知の脅威や内部不正の兆候を早期に検知・対処することで、被害拡大の抑制を支援する。また、サイバー攻撃の手法や行動パターンを体系化したフレームワーク「MITRE ATT&CK(マイターアタック)」※5を活用した検知シナリオと、プリンター特有の不正を見抜く独自のふるまい検知技術により、さまざまな脅威に対応する。
さらに、検知シナリオを継続的にアップデートし、新たな攻撃手法への対応強化を図る。
独自のふるまい検知による内部不正や攻撃兆候など見えにくい脅威の発見
独自のふるまい検知技術により、プリンター内部のイベントや動作を継続的に監視し、利用状況や操作傾向を分析。これにより、従来は把握が難しかった内部不正や高度なサイバー攻撃の兆候の検知が可能。個々の操作は正常な動作であっても、その一連の流れや利用状況を総合的に分析することで、脅威の早期発見を支援する。
脅威検知時の自動対処と管理者への通知による被害拡大の抑制支援
脅威を検知した際は、不審な通信の遮断や改ざんされた設定の復旧など、内容に応じた対処を自動で行う。また、検知内容は本体パネルで確認できるほか、メールやログ管理システムを通じて管理者へ通知する。ユーザーが対応を行う前に被害拡大の抑制を支援し、情報漏えいや業務停止などのリスク低減に貢献する。
検知シナリオの自動更新による継続的な保護
サイバー攻撃のトレンドや新たに確認された攻撃手法の分析結果を反映した検知シナリオを随時追加。追加された検知シナリオは自動的にアップデート※6されるため、ユーザーは機能を有効化するだけで、頻繁な設定変更や管理を行うことなく、継続的な防御強化を図ることができる。
※1 2026年10月12日現在。(キヤノン調べ)
※2 ヨーロッパ向けモデル「i-SENSYS MF275dw II/MF272dw II/LBP122dw II」、アジア向けモデル「imageCLASS LBP122dw II/LBP121dn II」(全て
2026 年6月発売)に先行搭載。
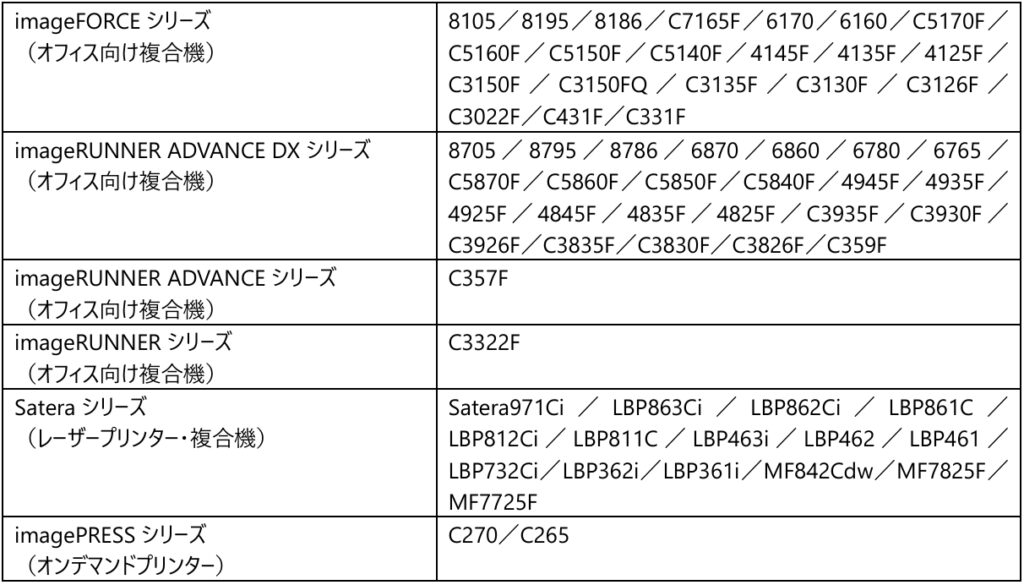
※3 対象製品の詳細は下記参照。
※4 現在販売中の機種については、本機能を利用可能な状態で2027年第1四半期より順次出荷予定。
※5 米国の非営利団体MITREが開発した、実際のサイバー攻撃で確認された攻撃者の戦術や攻撃手法を体系的に整理したフレームワーク。セキュリティー
製品の脅威検知や分析に広く活用されている。
※6 自動アップデートは2027年に対応予定。